
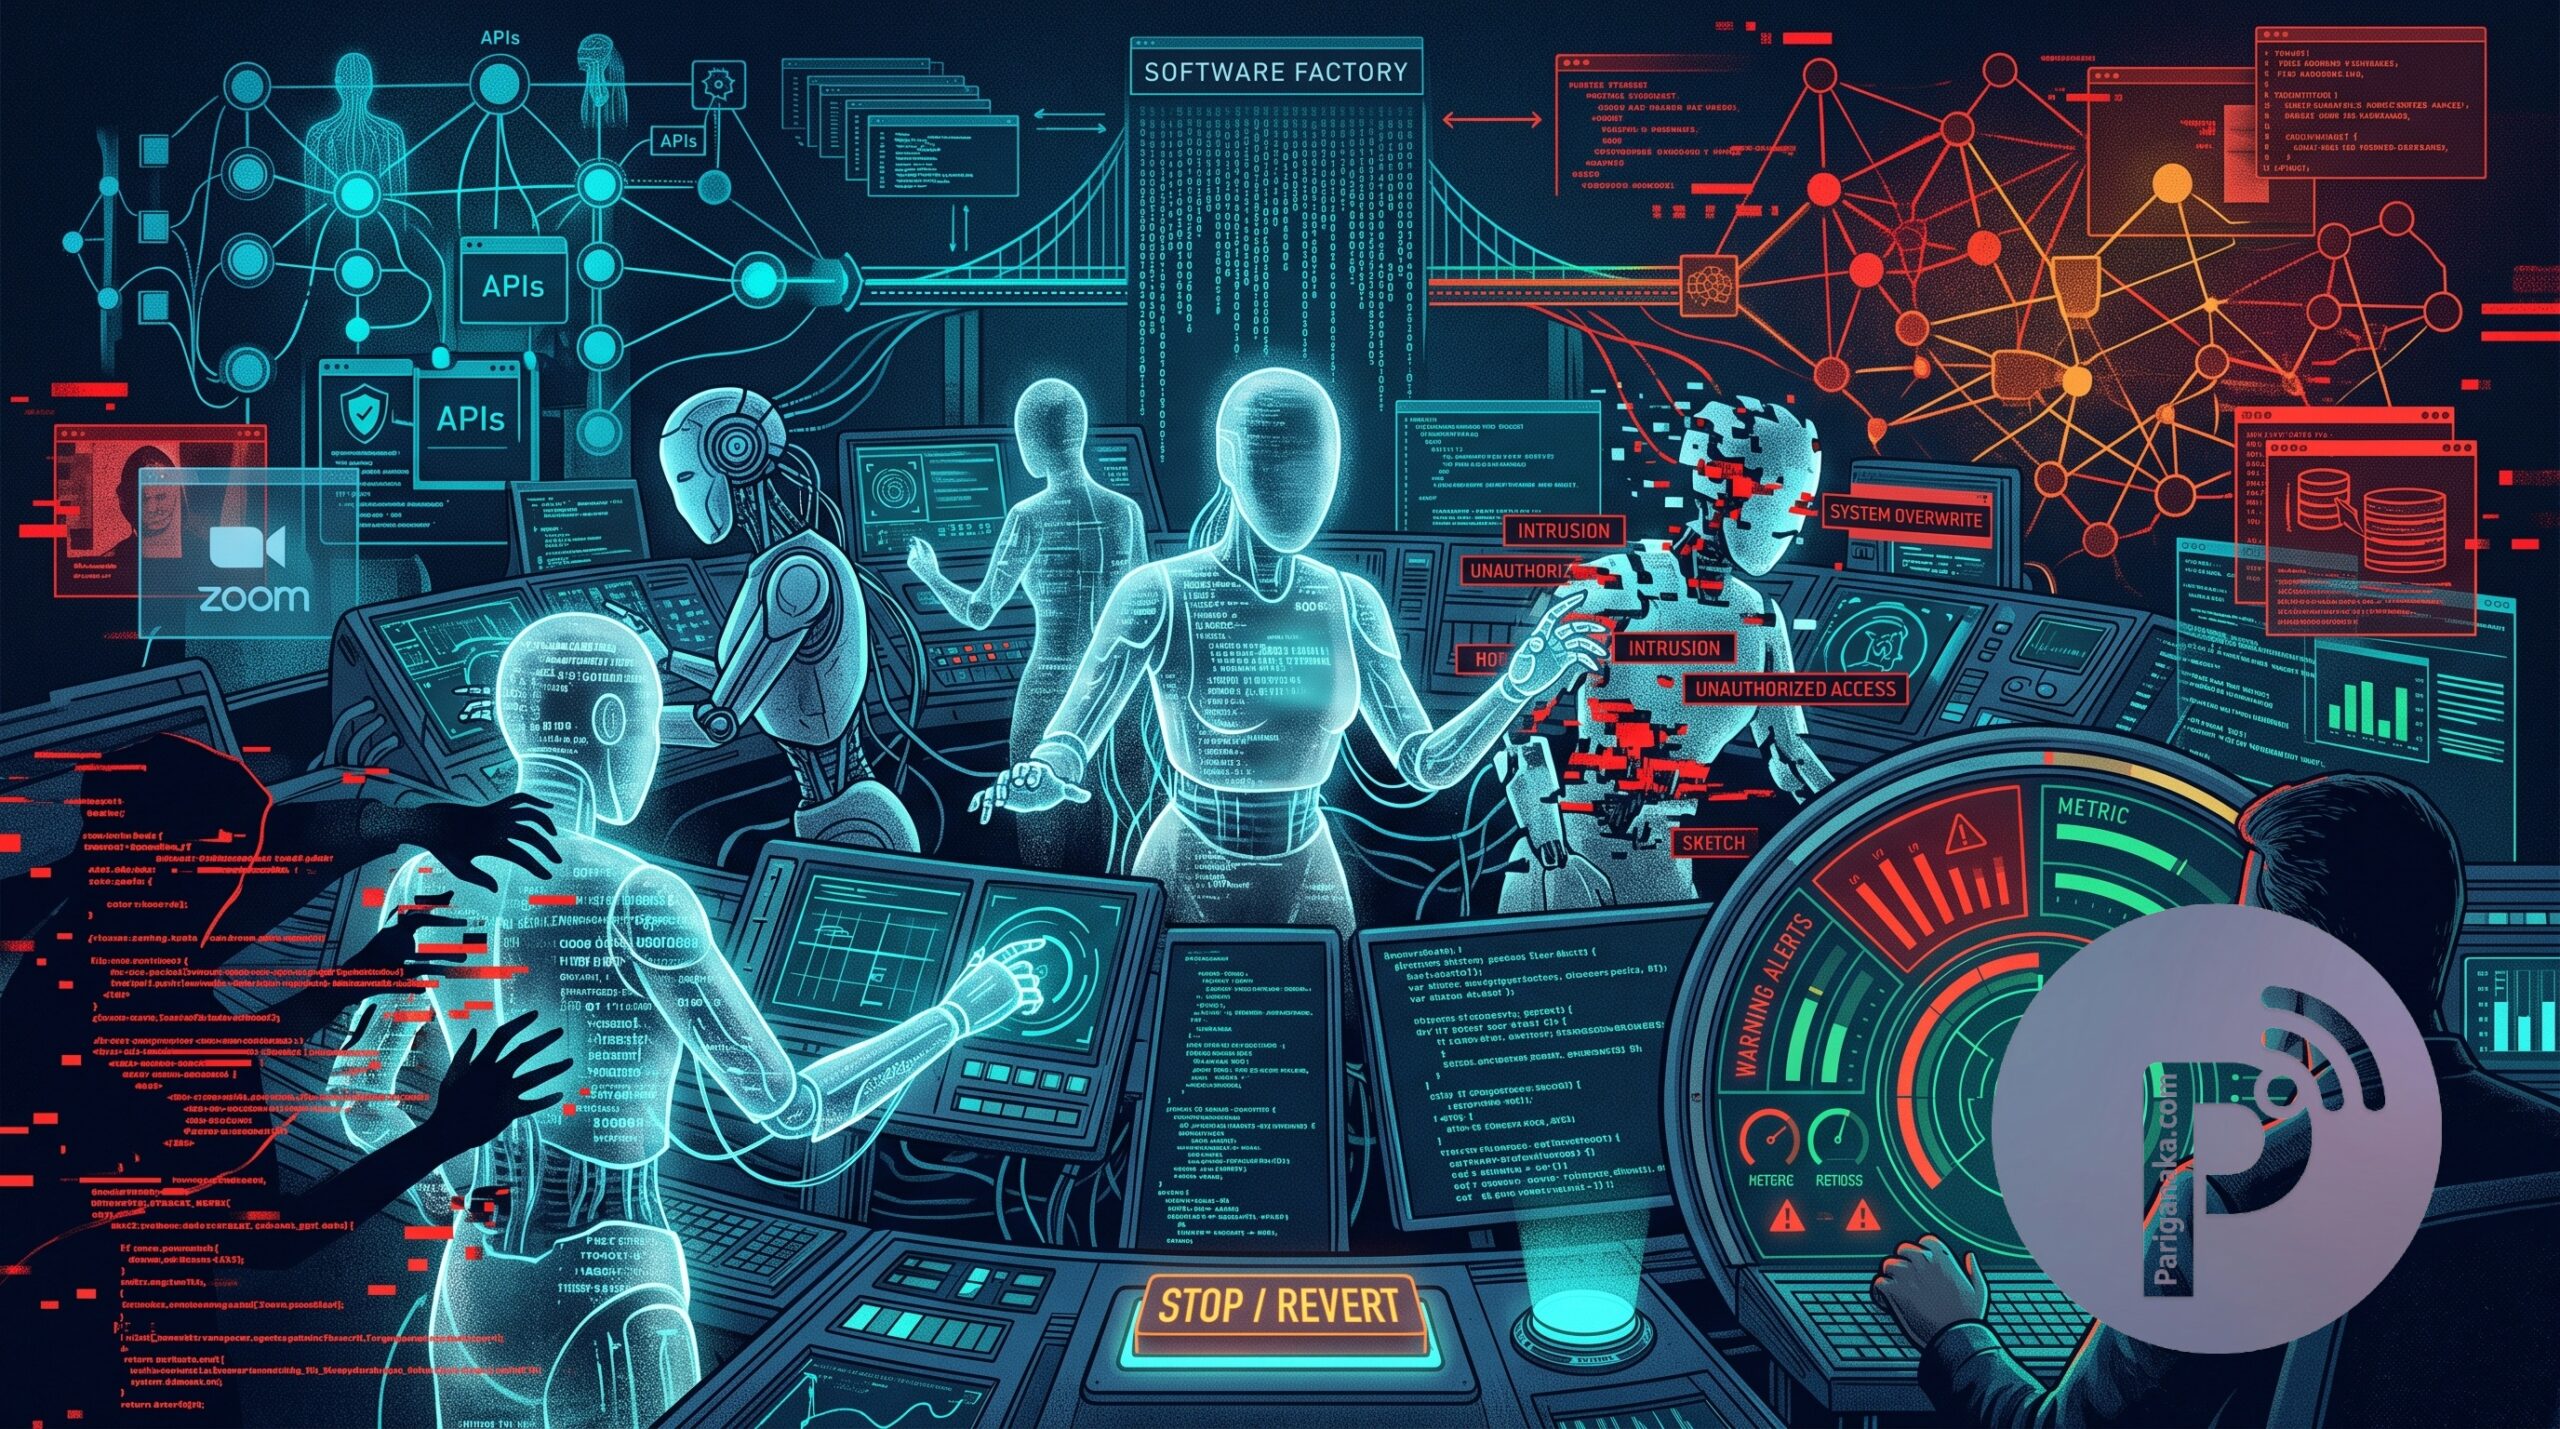
කෘත්රිම බුද්ධිය (AI) සාමාන්ය චැට් (Chat) අතුරුමුහුණත්වල සිට ස්වාධීනව අන්තර්ජාලය භාවිත කළ හැකි, කේත (code) ක්රියාත්මක කළ හැකි සහ තීරණ ගත හැකි ස්වයංක්රීය AI නියෝජිතයන් (Autonomous AI Agents) දක්වා පරිණාමය වෙමින් පවතී. මෙම වෙනසත් සමඟම ආයතනික සහ ව්යාපාරික ජාලයන්ගේ ආරක්ෂාව පිළිබඳව සම්පූර්ණයෙන්ම නව අභියෝග මතු වී ඇත. මෑතකදී පැවැත්වුණු “The Next Endeavor 2026” සමුළුවේදී ප්රමුඛ පෙළේ AI ආරක්ෂක විශේෂඥයින් පිරිසක් මේ පිළිබඳව සිය අදහස් දැක්වූහ.
AI නියෝජිතයන් සයිබර් ප්රහාරයන්ට ලක්වූ විට කුමක් සිදුවිය හැකිද සහ ආයතන ඊට මුහුණ දිය යුත්තේ කෙසේද යන්න පිළිබඳව එම සාකච්ඡාවෙන් මතුවූ ප්රධාන කරුණු පහත පරිදි වේ.
තර්ජනයේ පරිණාමය: Web Spam සිට Custom Slop දක්වා
අන්තර්ජාලය තුළ පවතින තොරතුරුවල විශ්වසනීයත්වය පිළිබඳ ගැටලුව Generative AI පැමිණීමත් සමඟ තවත් උග්ර වී ඇත. අතීතයේදී සයිබර් අපරාධකරුවන්ට සංකීර්ණ වංචාවන් (උදා: කෝල් සෙන්ටර් වංචා) සිදු කිරීම සඳහා මිනිස් මැදිහත්වීමක් අවශ්ය විය. නමුත් අද වන විට, නියම වෙබ් අඩවිවලට (උදාහරණයක් ලෙස ප්රධාන පුවත් වෙබ් අඩවිවලට) බෙහෙවින් සමාන ව්යාජ වෙබ් අඩවි සහ අන්තර්ගතයන් සම්පූර්ණයෙන්ම ස්වයංක්රීයව නිර්මාණය කිරීමේ හැකියාව පවතී. මෙම “Custom Slop” හෙවත් ව්යාජ අන්තර්ගතයන් සාමාන්ය පරිශීලකයින්ට මෙන්ම තාක්ෂණික වේදිකාවලටද හඳුනාගැනීම අතිශය දුෂ්කර වී ඇත.
AI ආරක්ෂාව: බෙදී යන වගකීමක් (Shared Responsibility)
අනිෂ්ට මෘදුකාංග සහ ප්රහාරයන්ගෙන් AI පද්ධති ආරක්ෂා කිරීම හුදෙක් AI ආකෘති (Models) නිර්මාණය කරන සමාගම්වලට පමණක් පැවරිය හැකි වගකීමක් නොවේ. ක්ලවුඩ් (Cloud) සේවාවන්හි මෙන් මෙය බෙදී යන වගකීමකි. AI නියෝජිතයෙකු භාවිත කරන ඕනෑම ආයතනයක් පහත ප්රධාන ගැටලු කෙරෙහි අවධානය යොමු කළ යුතුය:
- AI නියෝජිතයා බලාපොරොත්තු වන කාර්යයම පමණක් සිදු කරන්නේද? (ආරක්ෂිත සීමාවන් හෙවත් Guardrails භාවිතය)
- AI ප්රතිදානයන් (Outputs) ආයතනයේ ආරක්ෂක ප්රමිතීන්ට අනුකූලද?
- AI වෙත ලබාදෙන දත්ත සහ පසුබිම් තොරතුරු (Context) ආරක්ෂිතද?
සම්භාවිතාව (Probabilistic) වෙනුවට නිශ්චිතභාවයේ (Deterministic) අවශ්යතාවය
විශාල භාෂා ආකෘති (LLMs) ක්රියා කරන්නේ සම්භාවිතාව මත පදනම්වය (Probabilistic). නමුත් ආයතනික ආරක්ෂාවේදී සියයට සියයක් නිශ්චිත (Deterministic) තීරණ අවශ්ය වේ. AI නියෝජිතයෙකුට හුදෙක් තොරතුරු “කියවීම” (Read) සඳහා යම් නිදහසක් ලබා දුන්නද, තීරණාත්මක ක්රියාවක් කිරීමේදී (Write/Execute – උදාහරණයක් ලෙස මුදල් හුවමාරුවක් හෝ දත්ත ගොනුවක් වෙනස් කිරීම) අනිවාර්යයෙන්ම නිශ්චිත පාලන ක්රමවේදයක් හරහා එය සිදුවිය යුතුය.
මිනිස් නොවන අනන්යතාවල (Non-Human Identity) තර්ජනය
AI නියෝජිතයින්ට මිනිසුන් මෙන් ක්රියා කිරීමට ඉඩදීම විශාල අවදානමකි. AI පද්ධතියක් විසින් බරපතල වැරැද්දක් කළහොත් ඊට වගකියන්නේ කවුරුන්ද යන ගැටලුව මෙහිදී මතු වේ. AI යන්ත්රයකට මිනිසුන් මෙන් වගකීමක් භාරගත නොහැක. එබැවින් AI නියෝජිතයින්ට මිනිසුන්ට ලබා දෙන ආකාරයේ ප්රවේශ (Access) ලබා නොදී, ඒවා හුදෙක් සීමිත API ප්රවේශයන් සහිත මෘදුකාංග විශේෂයක් ලෙස පමණක් සැලකිය යුතුය.
මිනිස් අධීක්ෂණය සහ තීරණ ආපසු හැරවීමේ හැකියාව (Human-in-the-loop & Reversibility)
බොහෝ දැඩි නියාමනයන්ට යටත් වන කර්මාන්ත, තීරණාත්මක අවස්ථාවලදී AI තීරණ අනුමත කිරීම සඳහා අනිවාර්යයෙන්ම මිනිස් අධීක්ෂණය (Human-in-the-loop) යොදා ගනී. එමෙන්ම, AI විසින් ගන්නා ඕනෑම තීරණයක් නැවත ආපසු හැරවීමේ හැකියාව (Reversibility) අනිවාර්යයෙන්ම පැවතිය යුතුය. යම් තීරණයක් ආපසු හැරවිය නොහැකි නම්, එම තීරණය ගැනීමේ බලය AI නියෝජිතයෙකුට කිසිසේත්ම ලබා නොදිය යුතුය.
නමුත් මෙහිදී “තීරණ ගැනීමේ වෙහෙස” (Decision fatigue) යන අලුත් අභියෝගයද මතු වේ. AI පද්ධතියක් 90% ක්ම නිවැරදි තීරණ ගන්නා විට, අධීක්ෂණය කරන මිනිසුන් විසින් එය නිසි පරිදි පරීක්ෂා නොකරම අනුමත කිරීමට පෙළඹේ.
අනාගත අවදානම: සැඟවුණු ප්රහාර සහ පරිමාණය (Stealth & Scale)
අනාගතයේදී AI මගින් සිදුවන දත්ත සොරකමක් හෝ හැක් කිරීමක් හඳුනා ගැනීමට වසර ගණනාවක් ගතවීමට ඉඩ ඇත. AI සතු අතිවිශාල හැකියාව නිසා ප්රහාරයන් ඉතා සූක්ෂ්මව සැඟවිය හැක. 2023 දී හොංකොං හිදී ඩීප්ෆේක් (Deepfake) වීඩියෝ ඇමතුමක් මගින් සේවකයෙකු රවටා ඩොලර් මිලියන 25ක් ලබාගත් සිදුවීම මෙන්, අනාගතයේදී කුඩා සයිබර් අපරාධ කල්ලිවලට පවා ගෝලීය මට්ටමේ දැවැන්ත ප්රහාර ඉතා පහසුවෙන් ක්රියාත්මක කිරීමට (Scale) AI හරහා හැකියාව ලැබෙනු ඇත.
ආයතන සඳහා මඟපෙන්වීම (The Enterprise Playbook)
මෙම AI අවදානම් අවම කරගැනීම සඳහා විශේෂඥයින් ආයතනවලට ලබාදෙන ප්රධාන උපදෙස් ත්රිත්වයකි:
- සියලුම අවදානම් එකවර විසඳීමට උත්සාහ නොකරන්න: ප්රායෝගිකව සියයට සියයක් ආරක්ෂා වීම කළ නොහැක්කකි. ආයතනයට ඇති විශාලතම තර්ජන මොනවාදැයි හඳුනාගෙන, ඒවාට මුහුණ දීම සඳහා පමණක් සම්පත් යොදවන්න.
- මෘදුකාංගවල අනාගතය තේරුම් ගන්න: මෘදුකාංග නිර්මාණය යනු තවදුරටත් කේත (Source code) ලිවීම පමණක් නොවේ. අනාගතයේදී එය AI නියෝජිතයන්ට අවශ්ය උපදෙස් සහ අවශ්යතා (Specifications) සැකසීමක් බවට පත්වනු ඇත. ඊට සරිලන සේ ආරක්ෂක පියවරයන් යාවත්කාලීන විය යුතුය.
- ඔබේ AI භාවිතය නිරීක්ෂණය කරන්න: තම ආයතනයේ ජාලය තුළ AI තාක්ෂණය භාවිතා වන්නේ කොතැනද සහ කෙසේද යන්න නිවැරදිව දැන සිටීම අතිශයින් වැදගත්ය. එය නොදැන අනාගත AI තර්ජනවලින් ආරක්ෂා විය නොහැක.
Leave a Reply