
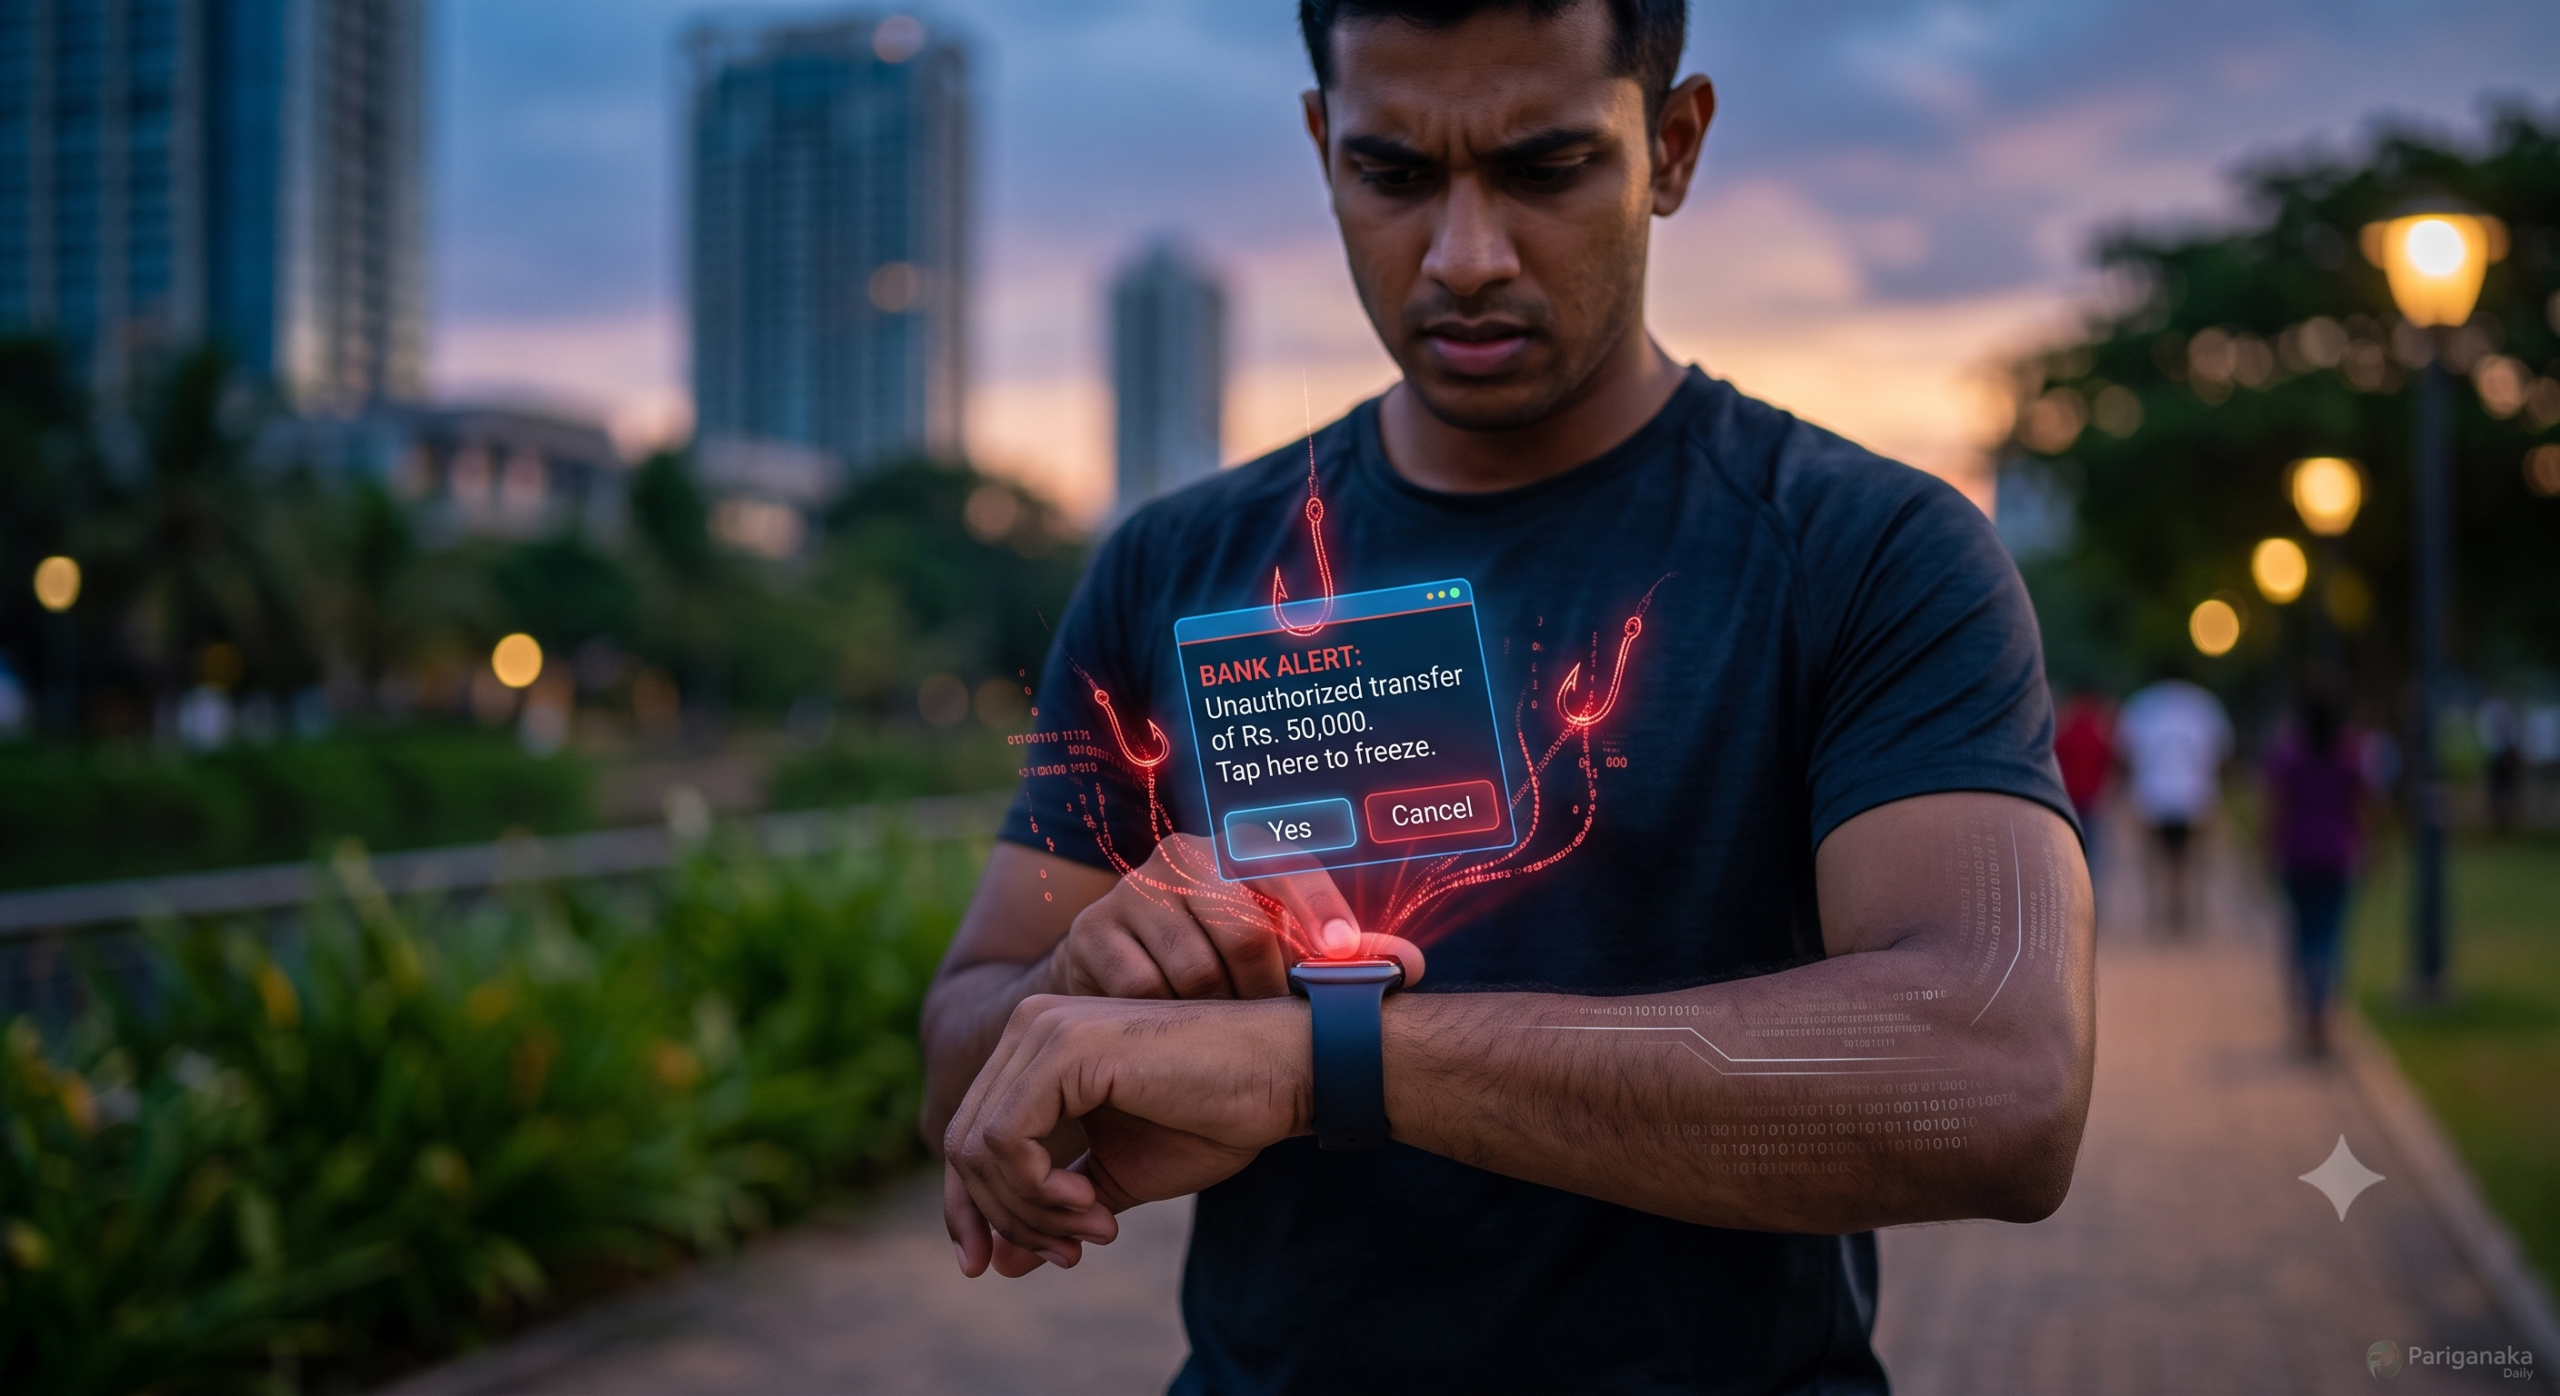
සැක සහිත ලින්ක් ක්ලික් කරන්න එපා, OTP එක කාටවත් දෙන්න එපා කියන එක අපි කවුරුත් දන්නවා. ලැප්ටොප් එකේ හෝ ෆෝන් එකේ ඉද්දි අපි ගොඩක් පරිස්සම් වෙනවා. හැබැයි ඔබ විහාරමහාදේවි පාර්ක් එකේ උදේට ජොගින් (jogging) යන ගමන් ඉද්දි, ඔබේ මැණික්කටුවේ තියෙන ස්මාර්ට් වොච් (Smartwatch) එකට ඒ වගේම වංචනික මැසේජ් එකක් ආවොත් මොකද වෙන්නේ?
2026 වෙද්දි සයිබර් අපරාධකරුවන් අපේ ෆෝන් එක ආරක්ෂිතයි කියලා දැනගෙන, අපේ අවධානය අඩු ස්මාර්ට් වොච් එක ඉලක්ක කරන්න පටන් අරන්. මේකට කියන්නේ Wearable Tech Phishing කියලයි. අද Pariganaka.com අපි මේ අලුත්ම අනතුර ගැන කතා කරන්නේ ඒ නිසයි.
1. “බලපු ගමන් ඔබන” මනෝවිද්යාව (The Psychology of the “Glance and Tap”)
හැකර්ලා මිනිස්සුන්ගේ හැසිරීම් ගැන හොඳට දන්නවා. ෆෝන් එක දිහා බලද්දි අපි කියවනවා, හැබැයි වොච් එක දිහා බලද්දි අපි එකපාරටම ක්රියාත්මක වෙනවා (react).
- හදිසි බව (The Sense of Urgency): ස්මාර්ට් වොච් හදලා තියෙන්නේ ඉක්මනින් ප්රතිචාර දක්වන්නයි. “බැංකු ගිණුමෙන් රු. 50,000 ක් වෙනත් ගිණුමකට මාරු විය, ගිණුම නවත්වන්න මෙතන ඔබන්න” කියලා ආවොත් අපි හොයලා බලන්නේ නැතුව බයවෙලා “Yes” ඔබන්න පෙළඹෙනවා.
- කුඩා තිරය (Limited Screen Real Estate): ස්ක්රීන් එක පොඩි නිසා ලින්ක් එකේ සම්පූර්ණ විස්තරය හෝ ඊමේල් එක හරියටම පේන්නේ නෑ. ෆෝන් එකෙන් බැලුවා නම් ලේසියෙන්ම අල්ලගන්න පුළුවන් වංචනික ලින්ක් (URLs) වොච් එකේදි පේන්නේ නෑ.
- විශ්වාසවන්ත උපාංගය (The “Trusted Device” Illusion): වොච් එක අපේ ඇඟේම තියෙන, අපේ හද ගැස්ම පවා මනින දෙයක් නිසා අපි ඒකෙන් එන මැසේජ් ගැන සැක කරන්නේ ගොඩක් අඩුවෙන්.
2. මේ වංචාවන් ඇත්තටම සිදුවෙන්නේ කොහොමද?
බොහෝවිට වොච් එකට වයිරස් (Malware) දානවාට වඩා හැකර්ලා කරන්නේ වොච් එක පාවිච්චි කරලා ඔබේ ෆෝන් එකට හෝ බැංකු ගිණුම් වලට රිංගන එකයි.
- ව්යාජ අනුමැතීන් (MFA Fatigue): ඔබ නිදාගන්න හදද්දි එක දිගට Google account එකට ලොග් වෙන්න අනුමැතිය ඉල්ලලා වොච් එකට මැසේජ් 10ක් විතර එනවා. වදේ බේරෙන්න හිතාගෙන ඔබ “Approve” එබුවොත්, හැකර්ලා ඔබේ ගිණුම ඇතුලේ.
- ව්යාජ කැලැන්ඩර් ඉන්වයිට්ස් (Malicious Calendar Invites): හැකර්ලා ඔබේ කැලැන්ඩරයට බොරු ඉවෙන්ට් (Events) එකතු කරනවා. “විනාඩි 10න් මීටින් එක පටන් ගන්නවා, මෙතන ඔබන්න” කියලා වොච් එකට මැසේජ් එකක් එනවා. ඒක එබුවාම ෆෝන් එකේ ඕපන් වෙන්නේ ව්යාජ ලොගින් පේජ් එකක් (Login page).
- අනාරක්ෂිත Health Apps: නොමිලේ දෙන Watch face එකක් හෝ ෆිට්නස් ඇප් එකක් හරහා, ඔබටත් හොරෙන් ඔබේ ෆෝන් එකට එන OTP මැසේජ් හැකර්ලාට යවන්න පුළුවන්.
3. ඔබේ ස්මාර්ට් වොච් එක ආරක්ෂා කරගන්නේ කෙසේද?
ඔබේ වොච් එක ඔබේ දුර්වල තැනක් වෙන්න දෙන්න එපා. පොඩි සෙටිංස් (settings) ටිකක් වෙනස් කරලා මේක ආරක්ෂිතව පාවිච්චි කරන්න පුළුවන්.
- බැංකු මැසේජ් වොච් එකෙන් ඉවත් කරන්න: ෆෝන් එකේ තියෙන Watch App එකට ගිහින් (උදා: Apple Watch app, Galaxy Wearable), ඔබේ බැංකු ඇප් වලින් වොච් එකට එන නොටිෆිකේෂන් (Notifications) ඕෆ් කරලා දාන්න. බැංකුවෙන් මැසේජ් එකක් ආවොත්, ෆෝන් එක අරන් බැංකු ඇප් එකට ගිහින්ම ඒක බලන්න පුරුදු වෙන්න.
- ගෙවීම් සඳහා අගුළු දමන්න (Require Authentication): Apple Pay හෝ වෙනත් ක්රම හරහා වොච් එකෙන් මුදල් ගෙවනවා නම්, වොච් එක අතින් ගලවපු ගමන් Lock වෙන විදිහට PIN එකක් අනිවාර්යයෙන් දාලා තියන්න.
- App Permissions පරීක්ෂා කරන්න: ෆෝන් එකේ වගේම වොච් එකේ ඇප්ස් වලට දීලා තියෙන අවසර (Permissions) ගැන සැලකිලිමත් වෙන්න. පාවිච්චි නොකරන ඇප්ස් අයින් කරලා දාන්න. විශේෂයෙන්ම SMS කියවන්න අවසර ඉල්ලන ඇප්ස් ගැන දෙපාරක් හිතන්න.
ක්ෂණික මාර්ගෝපදේශය: සාමාන්ය Phishing සහ Wearable Phishing අතර වෙනස
| ලක්ෂණය | පරිගණකය/දුරකථනය හරහා Phishing 💻 | Smartwatch හරහා Phishing ⌚ |
| උපක්රමය | ව්යාජ ලින්ක් සහිත විස්තරාත්මක ඊමේල් | ඉක්මනින් ඔබන්න හදන කෙටි, හදිසි මැසේජ් |
| ඉලක්ක කරන දුර්වලතාවය | තාක්ෂණික දැනුම අඩුකම | “බලපු ගමන් ඔබන” පුරුද්ද සහ කලබලය |
| තහවුරු කරගැනීමේ හැකියාව | ඉහළයි (URL සහ ඊමේල් ලිපිනය බලන්න පුළුවන්) | පහළයි (තිරය කුඩා නිසා විස්තර පේන්නේ නෑ) |
| ආරක්ෂා වන ක්රමය | ලින්ක් එක උඩින් Mouse pointer එක තියා බැලීම | වොච් එකට එන මැසේජ් (Notifications) සීමා කිරීම |
අවසාන නිගමනය:
තාක්ෂණය දියුණු වෙලා අපේ ඇඟටම සම්බන්ධ වෙද්දි, සයිබර් ආරක්ෂාව ගැන අපේ අවධානයත් වෙනස් වෙන්න ඕනේ. ස්මාර්ට් වොච් එක කියන්නේ අපේ සෞඛ්යයට සහ පහසුවට තියෙන හොඳ මෙවලමක් වුණාට, ඒක ආරක්ෂිත තීරණ ගන්න තැනක් නෙවෙයි. ඊළඟ වතාවේ වොච් එකෙන් හදිසි මැසේජ් එකක් ආවොත්, කලබල වෙලා ඔබන්නේ නැතුව, සාක්කුවෙන් ෆෝන් එක අරන් ඇත්තම තත්ත්වය පරීක්ෂා කරන්න.
Leave a Reply