
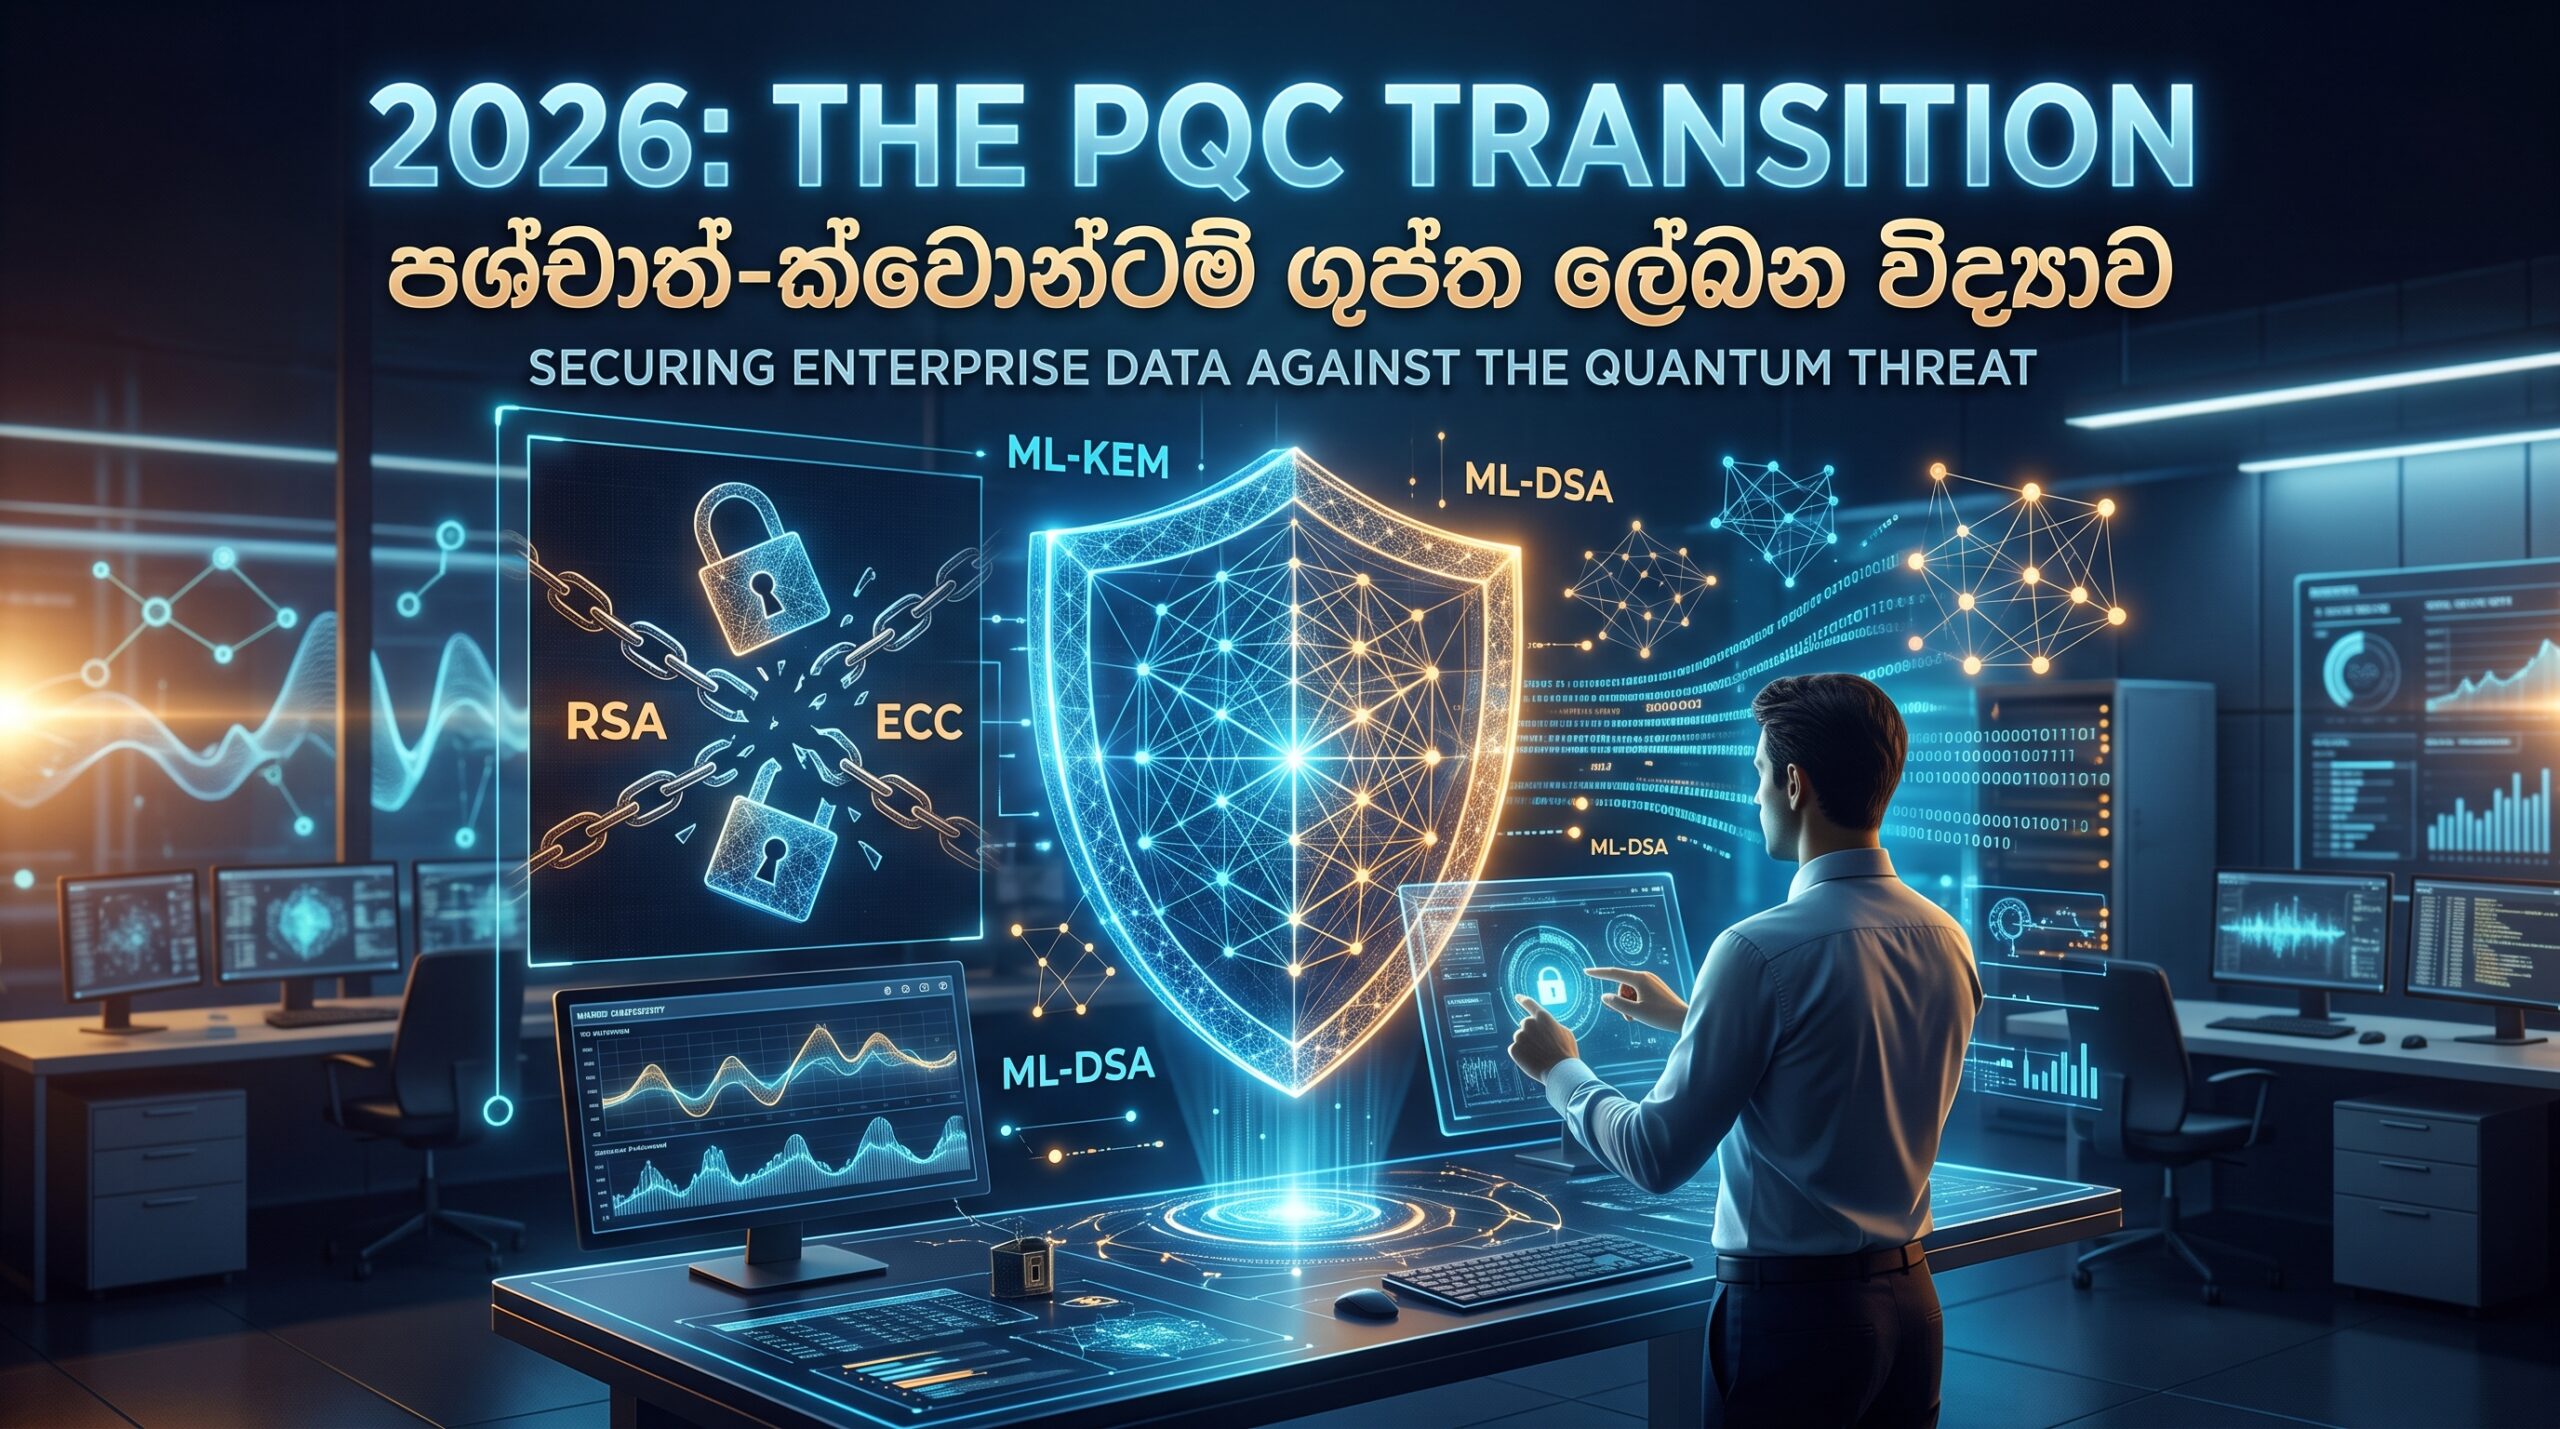
ක්වොන්ටම් පරිගණක (Quantum Computing) තාක්ෂණය පර්යේෂණාගාර මට්ටමෙන් ඔබ්බට ගොස් ප්රායෝගිකව භාවිත කළ හැකි මට්ටමකට වේගයෙන් සංවර්ධනය වෙමින් පවතී. මෙහි ප්රතිඵලයක් ලෙස, වර්තමානයේ අප භාවිත කරන සියලුම ඩිජිටල් ගනුදෙනු සහ දත්ත පද්ධති ආරක්ෂා කිරීමට භාවිත කරන ‘RSA’ සහ ‘ECC’ වැනි සාම්ප්රදායික සංකේතන ක්රමවේද (Encryption Standards) බරපතල තර්ජනයකට ලක්ව ඇත. මන්දයත්, මෙම පැරණි ක්රමවේදයන් ක්වොන්ටම් ඇල්ගොරිතමයක් වන ‘Shor’s algorithm’ මඟින් ඉතා පහසුවෙන් බිඳ දැමිය හැකි බැවිනි.
මීට පිළියමක් ලෙස, ලොව පුරා තොරතුරු තාක්ෂණ ක්ෂේත්රය පශ්චාත්-ක්වොන්ටම් ගුප්ත ලේඛන විද්යාව (Post-Quantum Cryptography – PQC) වෙත යොමුවෙමින් සිටින අතර, 2026 වසර මේ සඳහා වන තීරණාත්මක සංක්රාන්ති වර්ෂයක් බවට පත්ව ඇත.
1. ‘දැන් දත්ත එකතු කර පසුව විකේතනය කිරීමේ’ (Harvest Now, Decrypt Later) තර්ජනය
PQC තාක්ෂණයට කඩිනමින් මාරු වීමට හේතුව වන්නේ අනාගතයේදී සිදුවිය හැකි ප්රහාර පමණක් නොවේ. දැනටමත් සිදුවෙමින් පවතින ‘Harvest Now, Decrypt Later (HNDL)’ නම් සයිබර් ඔත්තු බැලීමේ උපක්රමය මෙයට ප්රධානතම හේතුවයි:
- දත්ත ගබඩා කරගැනීම: සතුරු කණ්ඩායම් සහ රාජ්ය අනුග්රහය ලබන හැකර්වරුන් විසින් වර්තමානයේ අන්තර්ජාලය හරහා ගලා යන සංකේතනය කරන ලද (Encrypted) වටිනා දත්ත, බුද්ධිමය දේපළ සහ රජයේ රහස්ය තොරතුරු විශාල වශයෙන් බාගත කර ගබඩා කරගනිමින් සිටී.
- අනාගතයේදී විකේතනය කිරීම: ප්රමාණවත් බලයක් සහිත ක්වොන්ටම් පරිගණකයක් නිපදවූ සැනින්, ඔවුන් මෙම ගබඩා කර ඇති පැරණි දත්ත ඉතා පහසුවෙන් කියවා තොරතුරු අනාවරණය කර ගැනීමට සූදානමින් සිටී.
- කල්පැවැත්ම පිළිබඳ ගැටලුව: ඔබගේ ආයතනය සතු වසර 10 සිට 30 දක්වා කාලයක් රහසිගතව තබාගත යුතු දත්ත, තවමත් පැරණි RSA හෝ ECC ක්රමවේදයන්ගෙන් පමණක් ආරක්ෂා කර ඇත්නම්, ඒවා දැනටමත් අනතුරේ පවතී.
2. NIST ප්රමිතිකරණය සහ ‘Lattice-Based’ ගුප්ත ලේඛන විද්යාව
ඇමරිකාවේ ප්රමිති සහ තාක්ෂණ පිළිබඳ ජාතික ආයතනය (NIST) විසින් ක්වොන්ටම් ප්රහාරවලට ඔරොත්තු දෙන නව ගුප්ත ලේඛන ප්රමිතීන් කිහිපයක් ප්රකාශයට පත් කර ඇත. මේවා පදනම් වී ඇත්තේ අතිශය සංකීර්ණ ගණිතමය ව්යුහයන් වන ලැටිස්-පදනම් කරගත් (Lattice-Based) ගණිත ක්රමවේදයන් මතය:
- ML-KEM (Kyber): පොදු ජාලයන් හරහා ආරක්ෂිතව දත්ත හුවමාරු කරගැනීම සහ යතුරු හුවමාරුව (Key Exchange) සඳහා විශේෂයෙන්ම නිර්මාණය කර ඇත.
- ML-DSA (Dilithium): පරිශීලක අනන්යතාවය තහවුරු කිරීම සහ ඩිජිටල් අත්සන් (Digital Signatures) සඳහා භාවිත වේ.
- SLH-DSA (SPHINCS+): ලැටිස් ගණිත ක්රමවේදයන්ට අමතරව තවත් ආරක්ෂිත විකල්පයක් ලෙස භාවිත කළ හැකි හෑෂ්-පදනම් කරගත් (Hash-Based) ඩිජිටල් අත්සන් ක්රමවේදයකි.
3. පැරණි සංකේතන ක්රමවේද සහ නව පශ්චාත්-ක්වොන්ටම් (PQC) ක්රමවේද අතර වෙනස
PQC තාක්ෂණය සාමාන්ය මෘදුකාංග යාවත්කාලීන කිරීමක් (Patch) මෙන් පහසුවෙන් කළ නොහැක. එයට හේතුව නව ක්රමවේදයන්හි දත්ත ප්රමාණයන් සහ ගණනය කිරීම් වඩාත් විශාල හා සංකීර්ණ වීමයි:
| තාක්ෂණික ලක්ෂණය | පැරණි ක්රමවේදය (RSA-2048 / ECC-256) | පශ්චාත්-ක්වොන්ටම් ප්රමිතිය (ML-KEM-768 / Kyber) |
| ගණිතමය පදනම | සාධක සෙවීම / ඉලිප්සීය වක්ර (Prime Factorization) | ලැටිස් ගණිත ක්රම (Module Lattice LWE) |
| පොදු යතුරේ ප්රමාණය (Key Size) | බයිට් 32 සිට 256 දක්වා | බයිට් 1,184 පමණ (4x සිට 35x දක්වා විශාලයි) |
| ක්වොන්ටම් අවදානම | ඉතා ඉහළයි (Shor’s algorithm මඟින් බිඳ දැමිය හැක) | ක්වොන්ටම් ප්රහාරවලට සාර්ථකව ඔරොත්තු දෙයි |
| ජාලයට වන බලපෑම | ඉතා අඩුයි | විශාල දත්ත ප්රමාණය නිසා ජාල තදබදයක් ඇතිවීමේ අවදානමක් පවතී |
4. ව්යාපාරික ආයතන PQC සඳහා සූදානම් විය යුතු ආකාරය
ආයතනයක දත්ත පද්ධති, සේවාදායක (Web Servers) සහ Cloud පද්ධති තුළ පවතින පැරණි සංකේතන ක්රමවේදයන් ඉවත් කර නව PQC ක්රමවේදයන් ඇතුළත් කිරීමට පියවර 3ක ක්රියාවලියක් අනුගමනය කළ යුතුය:
- පළමු පියවර: දත්ත සහ පද්ධති හඳුනාගැනීම (CBOM): ආයතනය තුළ දැනට භාවිත වන සියලුම ගුප්ත ලේඛන ක්රමවේදයන් සහ යතුරු (Certificates) මොනවාද සහ ඒවා කොහේද පවතින්නේ යන්න සොයාබලා සම්පූර්ණ ලේඛනයක් (Cryptographic Bill of Materials) සකස් කිරීම.
- දෙවන පියවර: දෙමුහුන් (Hybrid) ක්රමවේදය භාවිතය: පැරණි පද්ධති සමඟ ගැළපීම පරීක්ෂා කිරීම සඳහා, පැරණි ක්රමවේදය සහ නව ML-KEM වැනි පශ්චාත්-ක්වොන්ටම් ක්රමවේදය යන දෙකම එකවර භාවිත වන ද්විත්ව-යතුරු (Hybrid key exchange) ක්රමවේදය භාවිත කිරීම.
- තෙවන පියවර: ගුප්ත ලේඛන නම්යශීලීභාවය (Cryptographic Agility) ඇති කිරීම: අනාගතයේදී මෘදුකාංගවල මුල් කේතයන් (Source Code) වෙනස් නොකර, අවශ්ය ඕනෑම අවස්ථාවක නව සංකේතන ක්රමවේදයන් පහසුවෙන් පද්ධතියට ඇතුළත් කළ හැකි ආකාරයට නම්යශීලී මෘදුකාංග ව්යුහයන් සැකසීම.
අවසාන සාරාංශය
ක්වොන්ටම් පරිගණක මඟින් එල්ල විය හැකි සයිබර් තර්ජනවලින් බේරීමට නම්, ව්යාපාරික ආයතන දැන් සිටම පශ්චාත්-ක්වොන්ටම් ගුප්ත ලේඛන විද්යාව (PQC) වෙත සංක්රමණය වීමේ සැලසුම් සකස් කළ යුතුය. 2026 වසරේදී මෙම පරිවර්තනය ආරම්භ කරන ආයතනවලට අනාගතයේදී ඇතිවන සයිබර් ප්රහාරවලින් තම දත්ත සහ පාරිභෝගික විශ්වාසය උපරිමයෙන් ආරක්ෂා කරගැනීමට හැකිවනු ඇත.
Leave a Reply